- La Gestión Unificada de Endpoints (UEM) centraliza el control de móviles, portátiles e IoT bajo una sola consola y políticas comunes.
- Evoluciona desde el MDM y EMM, integrando la seguridad de dispositivos con la gestión de aplicaciones y el control de equipos de escritorio.
- La elección del software depende de la composición de la flota (Apple, Windows o mixta) y la necesidad de herramientas como EDR o SSO nativos.
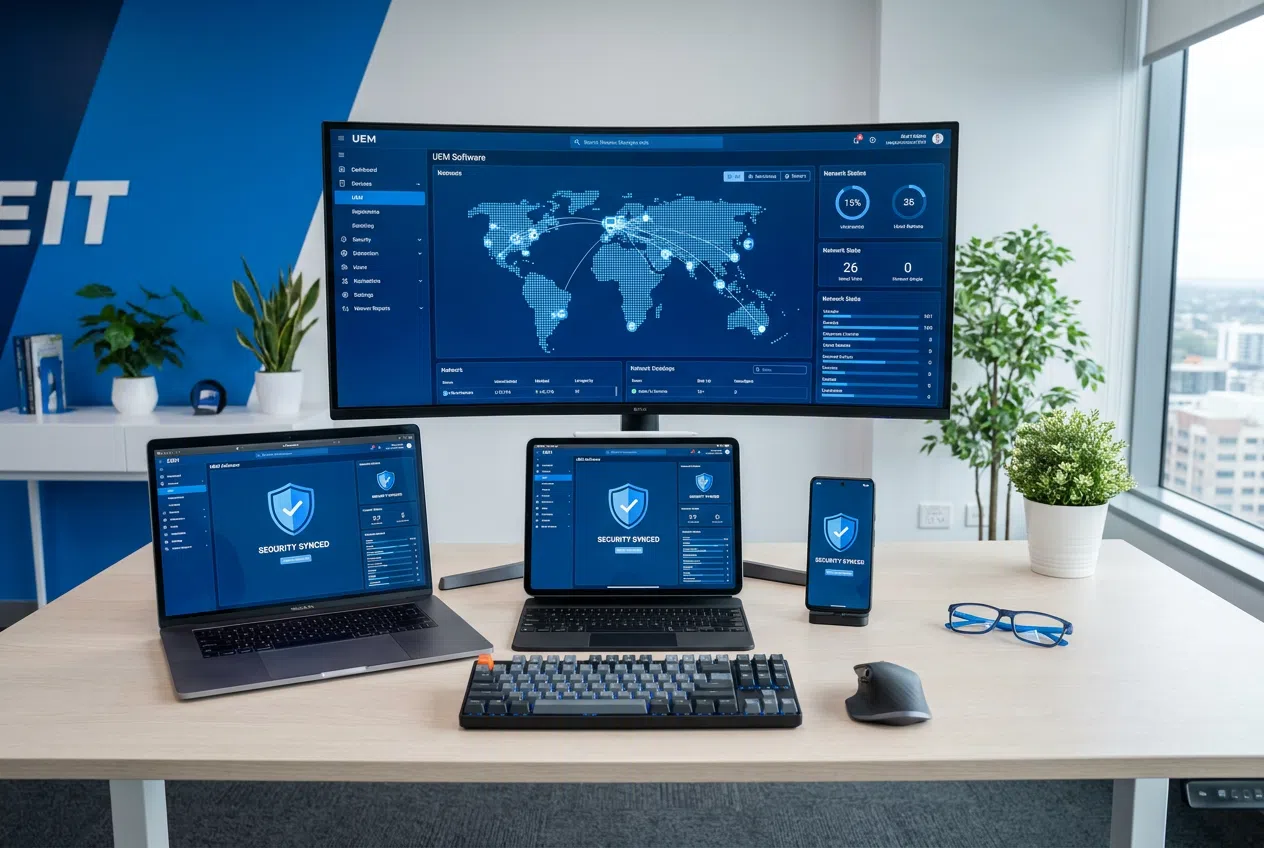
Imagínate tener que pelearte con cinco consolas distintas solo para asegurarte de que los portátiles de la oficina y los móviles de los comerciales estén actualizados. Un auténtico quebradero de cabeza, ¿verdad? Para evitar este caos ha nacido la Gestión Unificada de Endpoints (UEM), una solución que permite aterrizar todo el control de los dispositivos de una empresa en un único panel, sin importar si hablamos de un iPhone, un PC con Windows o incluso una impresora inteligente.
En el día a día de un departamento de TI, la UEM no es solo una herramienta más, sino la pieza que evita los solapamientos de licencias y los agujeros de seguridad. Mientras que antes nos conformábamos con gestionar solo el hardware, ahora buscamos una visibilidad total que abarque desde el despliegue de software hasta la respuesta inmediata ante una amenaza, todo ello adaptado a un modelo de trabajo híbrido donde la oficina es, básicamente, cualquier sitio con Wi-Fi.
El camino hacia la UEM: de gestionar el móvil a controlar todo el ecosistema
Para entender dónde estamos, hay que mirar atrás. Todo empezó con el MDM (Mobile Device Management), que era básicamente el mando a distancia para móviles y tablets. Servía para bloquear el equipo si alguien lo perdía o para forzar una contraseña, pero se quedaba corto porque no controlaba qué pasaba dentro de las aplicaciones.
Luego llegó el EMM (Enterprise Mobility Management) para solucionar el lío del BYOD (trae tu propio dispositivo). Aquí se añadió la gestión de aplicaciones (MAM) y de contenidos (MCM), creando una especie de contenedor seguro donde los datos de la empresa estaban separados de las fotos del perro del empleado. Fue un salto importante, pero seguía habiendo un muro: los ordenadores de sobremesa se gestionaban por otro lado.
La UEM es la evolución final que rompe ese muro. Fusiona la movilidad del EMM con las herramientas tradicionales de administración de clientes (CMT). Así, el administrador de sistemas puede aplicar una política de cifrado que afecte por igual a un MacBook, un equipo con Linux y una tablet Android, eliminando la fragmentación de herramientas que suele inflar los presupuestos de TI.
¿Qué hace realmente un buen software de gestión de endpoints?
Si te metes en el catálogo de cualquier proveedor serio, verás que hay funciones que son el «estándar» y otras que marcan la diferencia. Lo básico es la inscripción y el inventario; que el sistema detecte automáticamente qué hardware tienes, qué versión de SO corre y si falta algún parche crítico.
Otro pilar fundamental es el motor de políticas de cumplimiento. No se trata solo de poner reglas, sino de que el sistema reaccione solo. Si un usuario desactiva el cifrado del disco, el UEM puede bloquear automáticamente el acceso a los correos corporativos hasta que el dispositivo vuelva a estar en regla.
- Implementación Zero-Touch: Configurar los equipos antes de que lleguen al usuario para que solo tengan que encenderlos y empezar a trabajar.
- Gestión de Parches: Automatizar las actualizaciones de seguridad tanto del sistema operativo como de aplicaciones de terceros para cerrar puertas a los hackers.
- Acciones Remotas: Desde el borrado selectivo (quitar solo lo del trabajo) hasta el bloqueo total del dispositivo en caso de robo.
- Control de Kiosco: Limitar el uso de una tablet a una sola aplicación, ideal para puntos de venta o almacenes.
Análisis de los principales proveedores del mercado
El mercado es amplio y cada uno tiene su «especialidad». Por ejemplo, NinjaOne destaca por mezclar la monitorización remota con la gestión de parches, siendo muy atractivo para MSPs gracias a su estructura de precios por dispositivo, que puede oscilar entre los 1,50$ y los 3,75$ mensuales según el volumen.
En la otra acera tenemos a Microsoft Intune, que es el rey si ya vives en el ecosistema de Microsoft 365. Su gran baza es la integración nativa con Entra ID, permitiendo que el acceso a los recursos dependa totalmente del estado de salud del dispositivo. Por su parte, Omnissa Workspace ONE apuesta fuerte por la automatización con su motor de flujos de trabajo de bajo código, aunque sus niveles de almacenamiento de apps pueden ser algo limitados en las versiones básicas.
Para quienes buscan algo más especializado, Jamf Pro es la referencia absoluta en Apple, aunque no gestiona Windows ni Android. Si necesitas algo todoterreno, Hexnode UEM cubre casi cualquier sistema operativo imaginable, incluyendo visionOS y Fire OS, e incluye un asistente de IA para generar scripts de PowerShell o Bash directamente desde la consola.
No podemos olvidar a ManageEngine Endpoint Central, que es una navaja suiza muy completa, aunque hay que tener ojo con que funciones como el EDR se venden como complementos independientes. Otros nombres relevantes son Ivanti Neurons, con su enfoque en la gestión autónoma impulsada por IA, e IBM MaaS360, que utiliza Watson para analizar amenazas.
Criterios clave para elegir tu plataforma
No compres el software más caro, compra el que encaje con tu flota. Si tu empresa es predominantemente Apple, ir a por Jamf o aprovechar las bases gratuitas de Apple Business es lo más lógico. Pero si tienes un parque mixto con Linux, Windows y Android, necesitas un motor de cumplimiento que reconozca todos los sistemas sin dar errores.
La estrategia de seguridad también es vital. Tienes que decidir si quieres que el UEM sea también tu consola de seguridad o si prefieres integrar un EDR externo. Algunos proveedores, como Iru o Scalefusion, ofrecen sus propias capas de identidad (SSO) y seguridad, lo que simplifica la factura al tener menos proveedores en la ecuación.
Finalmente, piensa en la experiencia del usuario. Hay herramientas como FlexxClient que no sustituyen a la UEM, sino que la complementan midiendo la Experiencia Digital del Empleado (DEX). Porque una cosa es que el portátil cumpla la política de seguridad y otra muy distinta que el empleado no pierda diez minutos cada mañana intentando iniciar sesión porque el sistema va lento.
La gestión de endpoints ha dejado de ser un lujo para convertirse en una necesidad básica en cualquier organización que no quiera vivir en un estado de vulnerabilidad constante. Desde la capacidad de desplegar aplicaciones en modo silencioso hasta la implementación de marcos de Zero Trust, donde nadie es confiable hasta que se demuestra que su dispositivo está sano, la UEM es el eje que permite que la tecnología impulse el negocio en lugar de frenarlo con tickets de soporte infinitos.