- El análisis forense móvil permite la extracción y recuperación de evidencias digitales críticas, incluyendo datos eliminados y metadatos, asegurando su validez legal en tribunales.
- Existen herramientas líderes en el sector, como MSAB y Cellebrite, que optimizan el flujo de trabajo desde la adquisición física hasta el análisis detallado.
- La detección de spyware avanzado como Pegasus requiere inspecciones profundas de telemetría y artefactos del sistema que superan las capacidades de un antivirus común.
Cuando hablamos de ciencia forense digital, nos referimos a una disciplina que empezó a asomar la cabeza en los 80 con los primeros ordenadores personales, pero que realmente pegó el salto en los 90. No fue hasta que entró el siglo XXI cuando potencias como Estados Unidos se pusieron las pilas para formalizar sus políticas, sobre todo porque los delitos informáticos se dispararon en la década de los 2000 y las fuerzas policiales estaban muy dispersas. Para que las pruebas no fueran rechazadas en el juzgado, se tuvieron que crear protocolos estrictos de manipulación y almacenamiento.
Hoy por hoy, esta materia es más relevante que nunca. Si lo piensas, nuestra vida entera está volcada en la nube y en una cantidad ingente de dispositivos: móviles, tablets y gadgets IoT. Esto genera un volumen de datos brutal que los investigadores aprovechan para desentrañar desde ciberataques complejos hasta casos penales o civiles. Eso sí, si no se hace con pinzas, los datos pueden alterarse o perderse, haciendo que la prueba sea inservible ante un juez. Por eso, la demanda de expertos es altísima, con previsiones de crecimiento laboral muy optimistas para los próximos años.

La importancia de la infraestructura y el equipo especializado
Para hacer un trabajo serio de análisis forense en móviles, no basta con saber moverse por el sistema; hace falta equipamiento tecnológico de vanguardia. El objetivo es doble: extraer la información y blindar la integridad del terminal para que la prueba sea judicialmente válida. En este sentido, existen soluciones como las de MSAB, que es un referente mundial ofreciendo herramientas que facilitan la extracción, el análisis y la gestión administrativa, ayudando a los agentes a reducir la montaña de casos pendientes.
Otras soluciones potentes, como las de Cellebrite, complementan este ecosistema, permitiendo que los investigadores tengan un flujo de trabajo optimizado. El uso de software especializado es la única forma de garantizar que el proceso sea eficiente y que no se pase por alto ningún detalle crítico en el volumen masivo de evidencias digitales que se manejan actualmente.
Análisis de dispositivos VIP y detección de amenazas avanzadas
En el mundo de los altos cargos, directivos y políticos, el móvil es el corazón de su actividad profesional. Esto los convierte en el blanco preferido del espionaje corporativo o gubernamental. Para estos perfiles, un antivirus normal se queda corto. Es necesario realizar análisis forenses periódicos para detectar indicadores de compromiso (IoC) y software malicioso que actúe de forma sigilosa.
A diferencia de un escaneo convencional, el análisis forense reconstruye la actividad del dispositivo analizando la telemetría y los artefactos digitales. Esto es vital frente a amenazas como Pegasus o Predator, que utilizan ataques de 0 clics para infectar el teléfono sin que el usuario toque nada. Un terminal comprometido no solo expone la privacidad, sino que pone en jaque credenciales bancarias y secretos de estado, similar a los riesgos del hacking en iPhone y cómo proteger el dispositivo.

Señales de alerta y funcionamiento del servicio forense
A veces, el móvil nos da pistas de que algo va mal. Algunos comportamientos anómalos, como que la batería vuele sin motivo, que el teléfono se caliente demasiado o que haya reinicios repentinos, son banderas rojas. También es sospechoso que las llamadas se corten solas o que aparezcan ventanas de PIN que no hemos pedido. Ante estas dudas, el protocolo de respuesta debe ser inmediato.
Un servicio forense profesional opera generalmente bajo estas claves:
- Activación inmediata: Coordinación con centros SOC para responder al momento.
- Intervención física: El experto debe manipular el terminal en un laboratorio o desplazarse al lugar.
- Respeto a la privacidad: Se analizan registros de fallos y procesos del sistema, sin hurgar en fotos o mensajes personales a menos que sea estrictamente necesario.
- Informe técnico: Entrega de un certificado de sanitización y una cronología detallada de la intrusión.
Métodos técnicos de extracción y análisis de datos
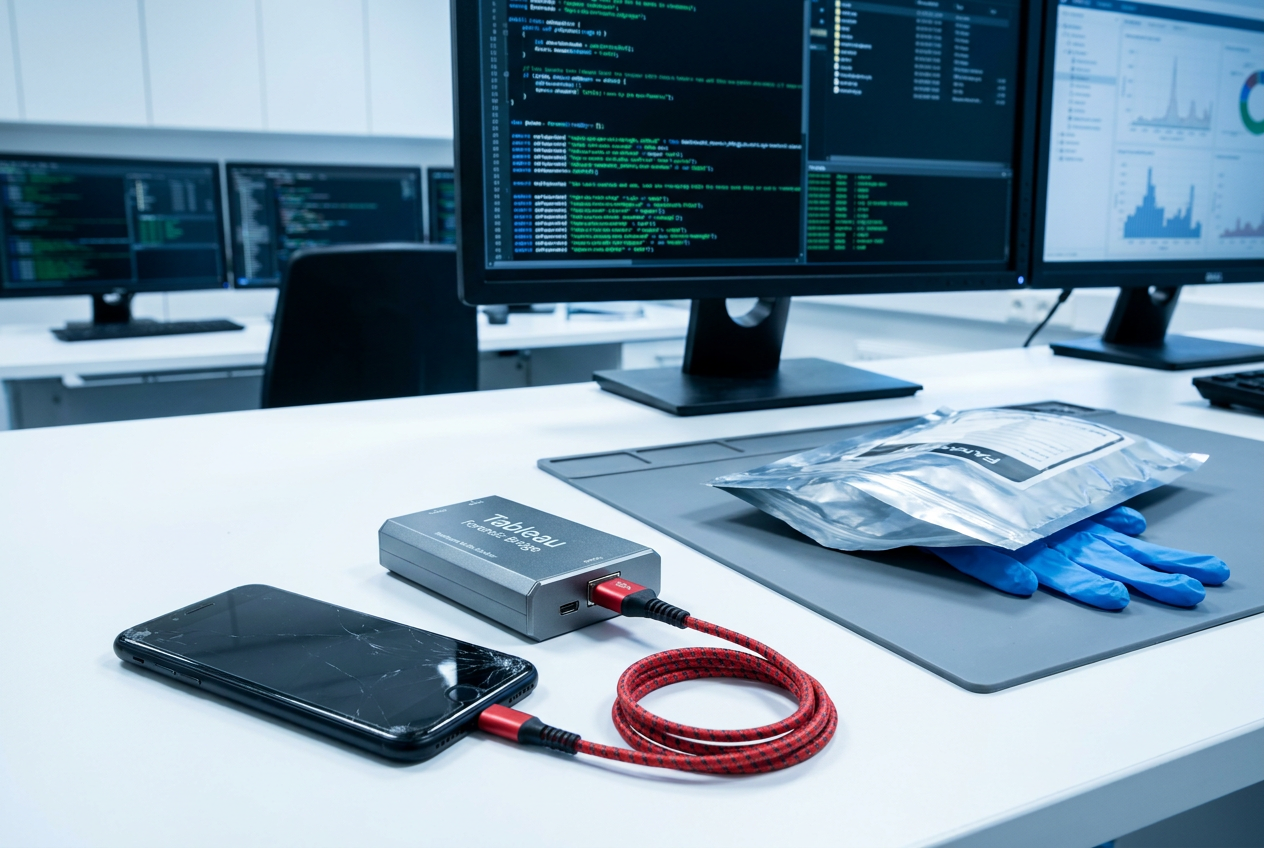
El análisis forense móvil no es un proceso único, sino un conjunto de técnicas. Una de las más potentes es la extracción física, que consiste en clonar toda la memoria del dispositivo, permitiendo incluso recuperar archivos que el usuario ya había borrado. Esto se hace en entornos controlados para no contaminar la prueba.
Además, existen otros métodos fundamentales:
- Estudio de metadatos: Analizar la fecha, hora y ubicación de un archivo para trazar patrones de comportamiento.
- Recuperación de datos residuales: Extraer información que aún persiste en el sistema de archivos aunque haya sido eliminada.
- Análisis de redes: Rastrear el tráfico de datos, llamadas y correos para identificar con quién se comunicaba el sospechoso.
- Auditoría de aplicaciones: Revisar el contenido de apps de mensajería y redes sociales para encontrar evidencias de conspiraciones o transacciones ilegales.
Casos reales y prevención proactiva
Para entender el impacto de esto, basta mirar la Operation Trojan Shield de 2021. El FBI y Europol no se limitaron a confiscar móviles, sino que crearon una plataforma de mensajería encriptada falsa llamada ANOM. Al infiltrarla en organizaciones criminales, pudieron monitorizar el tráfico de drogas y planes de asesinatos en 16 países gracias al análisis forense y al machine learning.
Para evitar llegar a situaciones críticas, las empresas deben adoptar una postura proactiva. Esto incluye realizar auditorías de seguridad, instalar firewalls de última generación y mantener el software siempre actualizado. También es muy recomendable la capacitación del personal para evitar el phishing y la implementación de sistemas de detección de intrusiones (IDPS) que vigilen la red 24/7.
Otra herramienta innovadora es la simulación forense mediante gemelos digitales e inteligencia artificial. Estas pruebas controladas permiten saber qué tan vulnerable es un dispositivo antes de que ocurra un ataque real, ayudando a las organizaciones a tomar conciencia de sus puntos débiles mediante demos que pueden durar desde media hora hasta un par de horas bajo estrictos acuerdos de confidencialidad (NDA).
La capacidad de extraer evidencias digitales, detectar spywares sofisticados y prevenir intrusiones mediante el uso de herramientas como MSAB o Cellebrite define la seguridad actual. Desde la clonación física de la memoria hasta el análisis de metadatos y la monitorización constante, la informática forense se ha vuelto un pilar indispensable para resolver delitos y proteger la integridad de la información en un mundo hiperconectado.