- La implementación de una estrategia de copias de seguridad inmutables y aisladas es la defensa más eficaz contra el secuestro de datos.
- La respuesta inmediata basada en el aislamiento de sistemas y la no reiniciación de equipos es crítica para preservar evidencias y frenar el ataque.
- La recuperación exitosa combina herramientas de descifrado, software especializado de restauración y, en casos extremos, servicios de laboratorios físicos.
Imagínate que un día llegas a la oficina, enciendes el ordenador y, de repente, te encuentras con que todos tus archivos están bloqueados y un mensaje extraño te pide miles de euros en bitcoins para devolvértelos. Es una pesadilla que, lamentablemente, se ha vuelto el pan de cada día para muchísimas empresas y usuarios particulares, ya que el ransomware es una de las amenazas más agresivas del ciberespacio actual.
Lo primero que hay que tener claro es que, aunque el pánico se apodere de uno en esos momentos, mantener la cabeza fría es lo que marca la diferencia entre recuperar la información o perderla para siempre. No se trata solo de borrar un virus, sino de ejecutar una estrategia de respuesta coordinada que permita limpiar la red, rescatar los datos y cerrar las grietas por donde entró el atacante para que no vuelva a pasar.
Medidas urgentes: ¿Qué hacer justo después del ataque?
Cuando te das cuenta de que te han dado el golpe, el tiempo es oro. Lo primero y más fundamental es aislar los sistemas afectados. Esto significa cortar cualquier vía de comunicación: desenchufa el cable Ethernet, apaga el WiFi y desactiva el Bluetooth. El ransomware es como un incendio que busca propagarse lateralmente por la red; si cortas la conexión, evitas que el malestar llegue a otros servidores o equipos.
Hay un par de detalles que suelen pasarse por alto pero que son vitales. Por un lado, debes desactivar las tareas de mantenimiento automáticas, como la limpieza de temporales o la rotación de logs, ya que estas acciones podrían borrar rastros necesarios para la investigación forense. Por otro lado, es imperativo desconectar las copias de seguridad que no estén ya aisladas, pues los atacantes modernos intentan destruir los backups para obligarte a pagar.
Un error muy común es reiniciar el equipo infectado. ¡Ni se te ocurra! Algunos ransomware detectan el reinicio y proceden a dañar el sistema operativo o eliminar archivos definitivamente. Además, al reiniciar se borran datos valiosos almacenados en la memoria RAM. Lo ideal es poner el sistema en modo hibernación, así se guarda el estado de la memoria en el disco y los expertos pueden analizar qué ha pasado exactamente.
Antes de tocar nada más, saca tu móvil y fotografía la nota de rescate. No hagas una captura de pantalla, sino una foto real del monitor. Este documento es una prueba fundamental para poner una denuncia policial o para gestionar el siniestro con tu compañía de seguros.
El gran dilema: ¿Se debe pagar el rescate?
Aquí es donde muchos caen en la tentación, pero la respuesta corta es que, generalmente, no conviene pagar el rescate. No hay ninguna garantía de que los criminales te entreguen la clave de descifrado; de hecho, hay datos que indican que una parte considerable de quienes pagan no recuperan sus archivos. Además, pagar solo sirve para alimentar el modelo de negocio de estos delincuentes, marcándote como un objetivo rentable para futuros ataques.
La mejor salida es confiar en el soporte informático profesional y en tus propios backups. Aunque en situaciones extremas donde la supervivencia de la empresa dependa de esos datos, la decisión debe tomarse tras consultar con expertos en ciberseguridad, pero siempre sabiendo que es una apuesta arriesgada y sin garantías.
Métodos para intentar recuperar los archivos cifrados
Si no tienes una copia de seguridad a mano, no todo está perdido, aunque el camino es más difícil. Existen tres vías principales para intentar rescatar la información:
- Búsqueda de herramientas de descifrado: La comunidad de ciberseguridad trabaja constantemente para romper las claves de los ransomware más comunes. Vale la pena revisar portales especializados periódicamente por si ha salido una herramienta gratuita para tu variante específica.
- Uso de software de recuperación de datos: Programas como Recuva pueden intentar encontrar versiones anteriores de los archivos que fueron borradas antes de ser cifradas. El proceso implica un escaneo exhaustivo del disco buscando fragmentos recuperables.
- Restauración mediante copias ocultas: Algunas veces, el malware no consigue borrar las Shadow Copies de Windows. Herramientas como ShadowExplorer permiten navegar por estas copias previas a la infección y exportar los archivos originales.
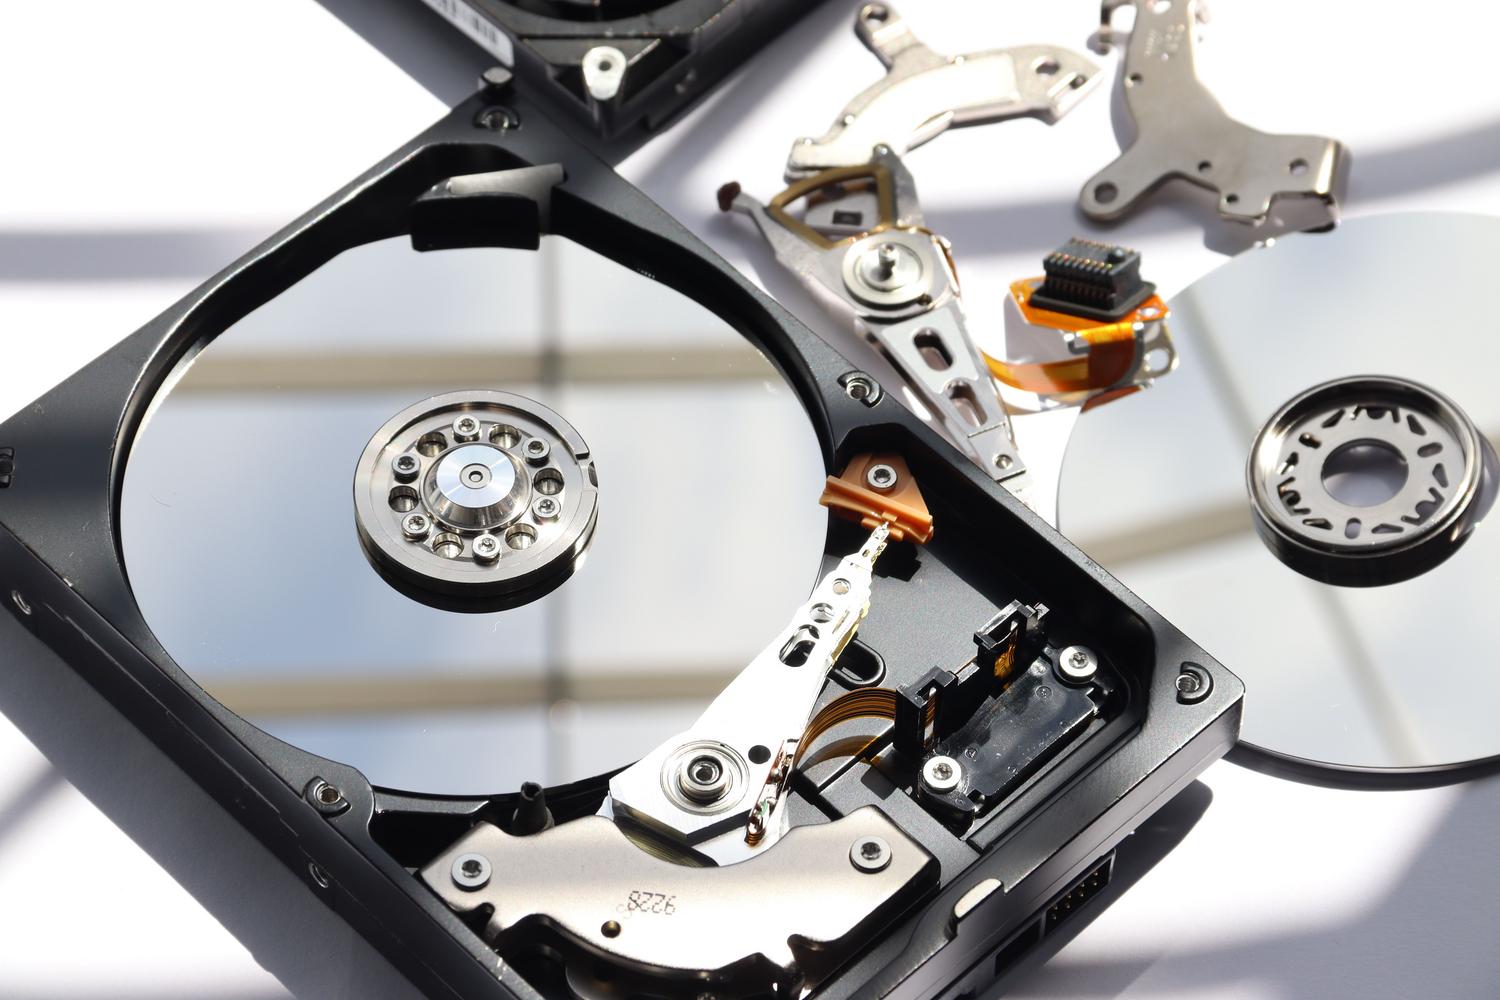
En casos donde el daño es físico o el cifrado es impenetrable por software, existen servicios de recuperación profesional en salas limpias. Estos laboratorios cuentan con ingenieros que trabajan en entornos sin una sola mota de polvo para manipular el hardware del disco duro y rescatar la información directamente desde los platos magnéticos, un proceso costoso pero sumamente eficaz.
Cómo montar una estrategia de defensa y recuperación blindada
Para no volver a pasar por este calvario, es necesario implementar una arquitectura de seguridad multicapa. La piedra angular es la regla de copia de seguridad 3-2-1: tener tres copias de los datos, en dos soportes diferentes, y al menos una de ellas totalmente fuera de la red (off-site).
Es fundamental apostar por copias de seguridad inmutables, que son aquellas que, una vez escritas, no pueden ser modificadas ni borradas por nadie durante un tiempo determinado. Esto impide que el ransomware cifre también tus backups. Asimismo, el aislamiento físico o air-gap garantiza que haya una barrera real entre tu red operativa y tus datos de respaldo.
A nivel técnico, herramientas como el EDR (Detección y Respuesta en Puntos Finales) son esenciales. Estas soluciones utilizan inteligencia artificial para detectar comportamientos anómalos en tiempo real y pueden aislar automáticamente un equipo infectado en cuestión de segundos, evitando que el ataque se extienda por toda la empresa.
El proceso sistemático de restauración post-ataque
Una vez contenido el problema, la recuperación se divide en tres fases claras. Primero, la contención, que ya hemos visto que consiste en cortar el flujo del malware. Segundo, la erradicación, donde se limpian los sistemas, se eliminan los rastros del virus y se parchean las vulnerabilidades que permitieron la entrada, como software desactualizado o contraseñas débiles.
Finalmente, llega la recuperación y restauración. Aquí se reinstalan las aplicaciones y se vuelcan los datos desde copias de seguridad verificadas y limpias. Es vital mantener una vigilancia estrecha durante este proceso para asegurar que no haya quedado algún «dormido» o backdoor que pueda reiniciar la infección.
Para que todo esto funcione, no basta con la tecnología; hay que invertir en educar a los empleados. El phishing sigue siendo la puerta de entrada favorita de los hackers, por lo que enseñar al personal a no hacer clic en enlaces sospechosos es la primera línea de defensa más potente que puede tener una organización.
La clave para sobrevivir a un secuestro de datos reside en la combinación de una preparación proactiva, el uso de backups inmutables y una respuesta técnica rápida que priorice el aislamiento del sistema y la limpieza profunda antes de cualquier intento de restauración, evitando así que la empresa quede paralizada financieramente o pierda su reputación permanentemente.